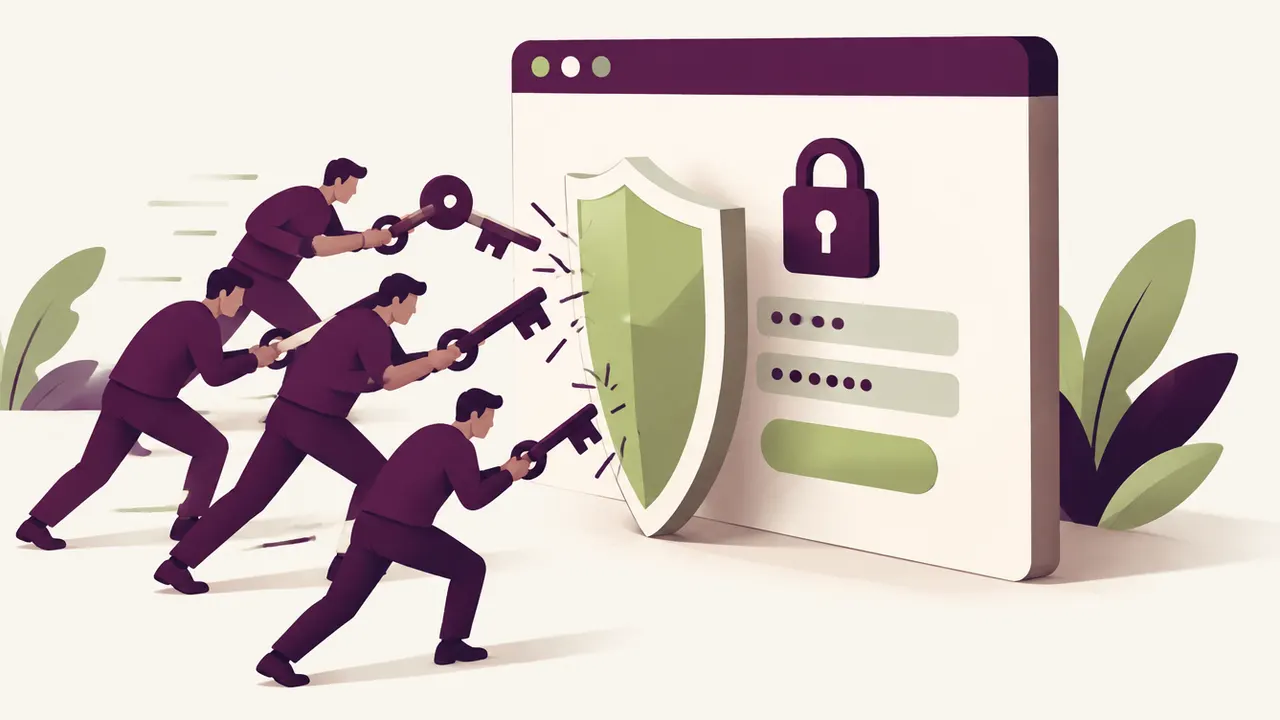
Vous ouvrez un matin les journaux de connexion de votre hébergement et découvrez des centaines, parfois des milliers, de tentatives de connexion échouées durant la nuit. C'est la signature typique d'une attaque par force brute WordPress : un script automatisé teste en boucle des combinaisons d'identifiants et de mots de passe sur votre page de connexion, dans l'espoir de tomber sur la bonne.
Ce genre d'attaque ne vise pas votre entreprise en particulier. Des robots parcourent en permanence des millions de sites WordPress à la recherche du maillon faible : un identifiant "admin" jamais modifié, un mot de passe trop simple, ou une page wp-login.php librement accessible sans aucune limite de tentative.
Le problème, c'est que ces tentatives finissent parfois par payer. Un mot de passe faible cède tôt ou tard face à des dizaines de milliers d'essais, et l'accès obtenu sert ensuite à injecter du contenu malveillant, envoyer du spam ou rediriger vos visiteurs vers d'autres sites.
Une attaque par force brute WordPress se contre en limitant le nombre de tentatives de connexion, en imposant des mots de passe forts avec double authentification, et en surveillant régulièrement les journaux d'accès. Ces mesures simples suffisent à décourager la quasi-totalité des robots automatisés.
Qu'est-ce qu'une attaque par force brute exactement
Il existe deux variantes principales. La force brute "pure" essaie toutes les combinaisons possibles de caractères, ce qui prend du temps mais finit par fonctionner sur un mot de passe court. L'attaque par dictionnaire, plus rapide et donc plus fréquente, teste des listes de mots de passe déjà volés ailleurs ou couramment utilisés (123456, azerty, le nom de l'entreprise suivi d'une année).
Les points d'entrée les plus visés sur un site WordPress sont :
- la page
wp-login.php, accessible par défaut à toute personne connaissant l'adresse - le fichier
xmlrpc.php, une interface historique qui permet à un robot de tester des centaines de mots de passe en une seule requête - l'accès direct à
/wp-admin, redirigé automatiquement vers le formulaire de connexion
Les signes qui doivent vous alerter
Une attaque en cours laisse des traces repérables si vous savez où regarder :
- un pic soudain de tentatives de connexion échouées dans les journaux de votre hébergeur
- un ralentissement du site pendant les heures creuses, souvent la nuit
- des notifications répétées d'un plugin de sécurité comme Wordfence
- un compte administrateur que vous ne reconnaissez pas dans la liste des utilisateurs
Si vous constatez l'un de ces signes sans jamais avoir configuré de protection, il y a de bonnes chances que votre site soit exposé depuis longtemps sans que vous vous en soyez rendu compte. Nous détaillons plus largement les mécanismes de compromission dans notre article sur pourquoi les sites WordPress sont piratés.
Les bonnes pratiques pour bloquer les tentatives
Quelques réglages suffisent à rendre votre site beaucoup moins vulnérable :
- limiter le nombre de tentatives de connexion avec un plugin dédié, qui bloque temporairement une adresse IP après quelques échecs
- activer la double authentification (2FA), qui rend un mot de passe volé inutilisable seul
- imposer des mots de passe longs et uniques à tous les comptes administrateurs, pas seulement au vôtre
- désactiver XML-RPC si vous n'utilisez ni application mobile ni service externe qui en dépend
- s'appuyer sur un pare-feu applicatif au niveau de l'hébergement, qui filtre le trafic suspect avant même qu'il n'atteigne WordPress
Ces mesures se cumulent bien : chacune ferme une porte différente, et ensemble elles rendent l'attaque beaucoup trop coûteuse en temps pour un robot automatisé.
Faut-il changer l'URL de connexion par défaut
Renommer wp-login.php en une adresse personnalisée ne rend pas votre site inviolable, mais cela le retire de la liste des cibles automatiquement scannées par les robots les plus basiques. C'est une couche de protection supplémentaire, à ajouter aux mesures précédentes plutôt qu'à leur place. Certains plugins de sécurité proposent cette option en quelques clics, sans toucher au cœur de WordPress.
Que faire si une attaque est en cours
Si vous constatez une attaque active, la priorité est de garder son calme et d'agir dans l'ordre :
- vérifiez qu'aucune tentative n'a réussi, en contrôlant la liste des utilisateurs et les dernières connexions
- bloquez les adresses IP les plus actives au niveau de l'hébergement ou du pare-feu
- activez ou renforcez temporairement la limitation des tentatives de connexion
- changez les mots de passe de tous les comptes administrateurs par précaution
Dans la majorité des cas, une attaque par force brute échoue et se contente de ralentir légèrement le site. Mais si vous découvrez qu'un accès a réussi, la situation change de nature : direction notre guide pour récupérer un site WordPress après un piratage.
Quand faire appel à un professionnel
Si les tentatives de connexion se comptent par milliers chaque jour, si votre hébergeur menace de suspendre votre compte pour usage abusif de ressources, ou si vous n'êtes simplement pas à l'aise avec la configuration de ces protections, mieux vaut confier le sujet à un professionnel. Un audit rapide permet de vérifier qu'aucune intrusion n'a déjà eu lieu et de poser des protections durables plutôt que des rustines temporaires.
Questions fréquentes
Une attaque par force brute peut-elle ralentir mon site même si elle échoue ? Oui. Chaque tentative de connexion consomme des ressources serveur. Des milliers d'essais par jour peuvent suffire à ralentir votre hébergement, surtout sur une offre mutualisée, même sans qu'aucun accès ne soit jamais obtenu.
Un plugin comme Wordfence suffit-il à me protéger complètement ? Il constitue une excellente première ligne de défense, notamment pour la limitation des tentatives et la détection des menaces connues. Mais il fonctionne mieux combiné à des mots de passe forts, une double authentification et un hébergement fiable.
Dois-je m'inquiéter si je vois des tentatives de connexion depuis l'étranger ? Pas nécessairement en soi : ces attaques sont mondiales et automatisées, elles ne signifient pas que quelqu'un vous vise personnellement. En revanche, un volume élevé et régulier justifie de vérifier vos protections sans attendre.
Vous soupçonnez une tentative d'intrusion sur votre WordPress ? Relax by Yumea sécurise votre page de connexion et vérifie qu'aucun accès n'a abouti. Décrivez votre situation, le diagnostic est gratuit.